Funcionalidades
Panel de resumen de SonarQube
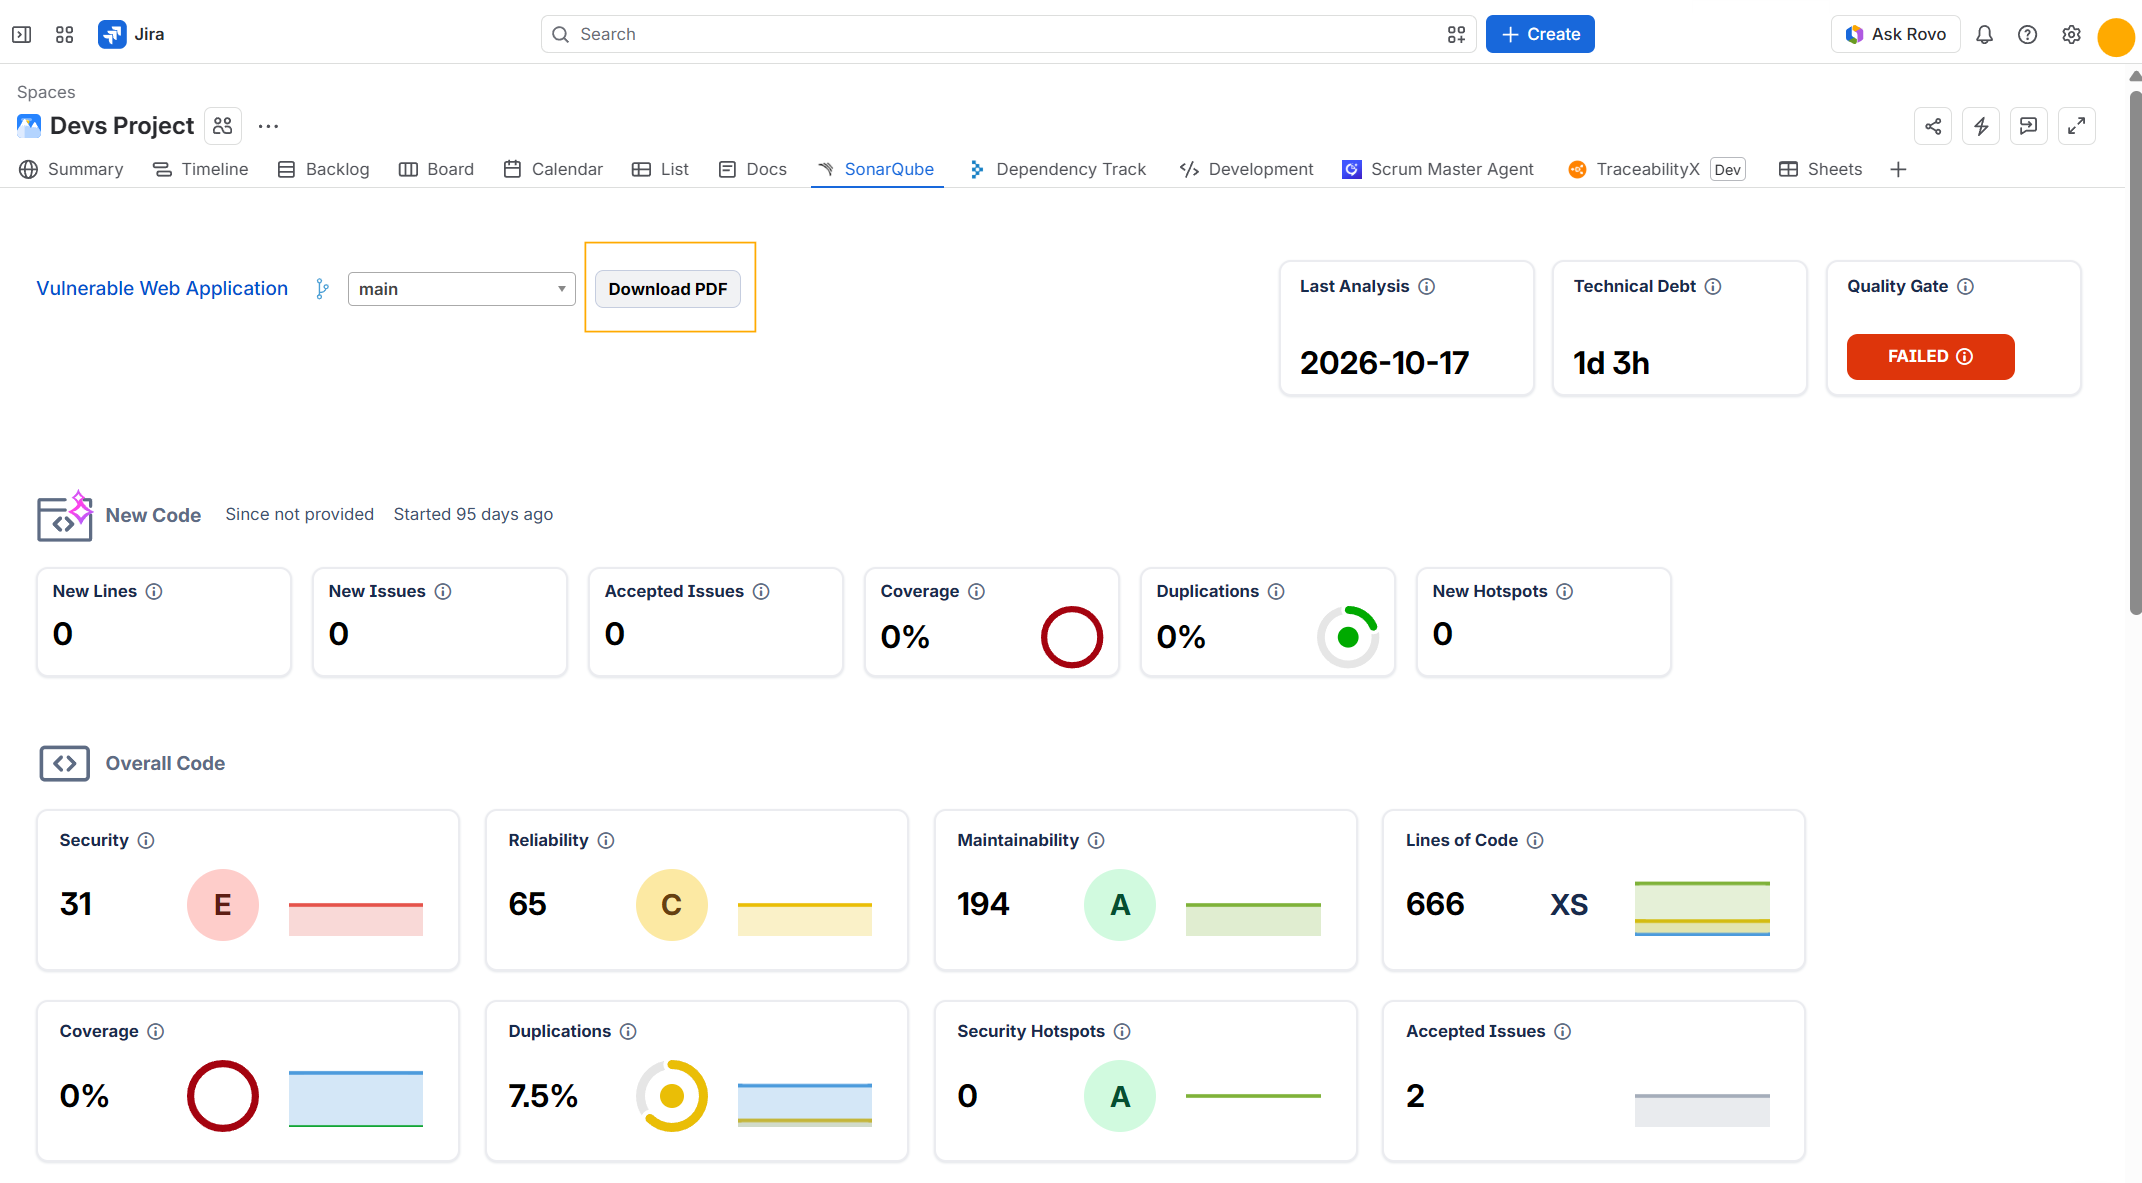
El panel de resumen de SonarQube de SonarQube Connector for Jira ofrece una visión completa del estado de la calidad y la seguridad del código de tus proyectos de SonarQube directamente en Jira.
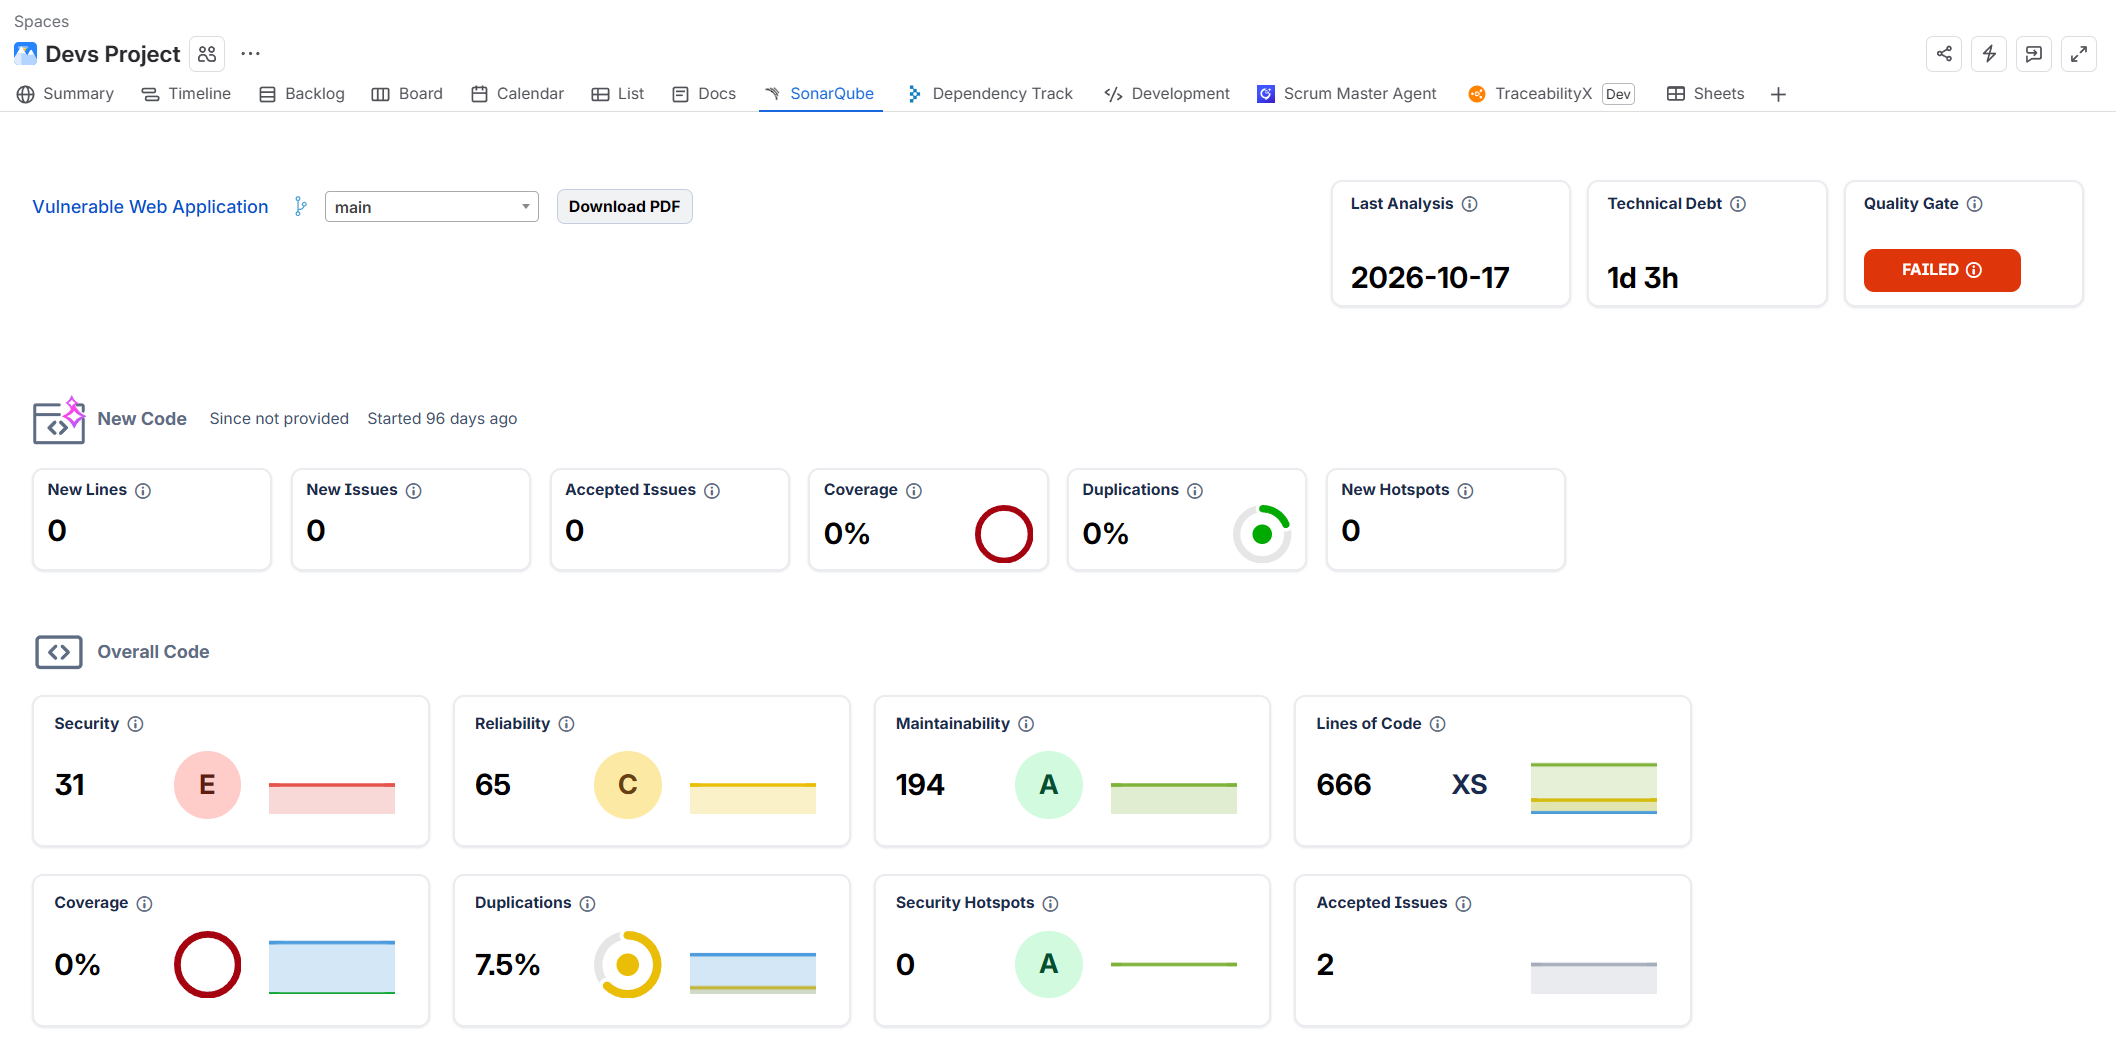
Este panel permite supervisar las principales métricas de calidad del software, revisar los resultados del último análisis e identificar posibles problemas de seguridad, fiabilidad y mantenibilidad sin acceder a SonarQube por separado.
La información se organiza en tres secciones principales:
1. Información general del proyecto
La parte superior del panel muestra la información esencial del proyecto de SonarQube:
-
Nombre del proyecto: muestra el nombre del proyecto analizado, con un enlace directo a SonarQube.
-
Rama: permite seleccionar una rama del proyecto y consultar sus métricas de calidad.
-
Último análisis: muestra la fecha del análisis de código más reciente.
-
Deuda técnica: estima el esfuerzo necesario para resolver los problemas de mantenibilidad detectados en el código.
-
Puerta de calidad: muestra el estado de la puerta de calidad del proyecto e indica si el código cumple los criterios de calidad definidos.
Esta sección también incluye el botón Descargar PDF, que permite exportar los resultados del análisis a un informe PDF.
2. Código nuevo: métricas del código nuevo
La sección Código nuevo muestra las métricas de calidad del código añadido o modificado durante el periodo definido en SonarQube.
Incluye los siguientes indicadores:
|
MÉTRICA |
DESCRIPCIÓN |
|---|---|
|
Líneas nuevas |
Número de líneas de código nuevas añadidas durante el periodo definido. |
|
Incidencias nuevas |
Número de incidencias nuevas de calidad o seguridad del código detectadas. |
|
Incidencias aceptadas |
Número de incidencias del código nuevo que se han aceptado. |
|
Cobertura |
Porcentaje del código nuevo cubierto por pruebas. |
|
Duplicaciones |
Porcentaje de código duplicado en el código nuevo. |
|
Puntos críticos de seguridad nuevos |
Número de puntos críticos de seguridad nuevos identificados que requieren una revisión de seguridad. |
Estas métricas ayudan a los equipos de desarrollo a evaluar la calidad del código incorporado recientemente y determinar si cumple los criterios de calidad establecidos.
3. Código global: métricas de calidad de todo el proyecto
La sección Código global ofrece una visión completa del código analizado, tanto del existente como del añadido recientemente.
Están disponibles las siguientes métricas:
|
MÉTRICA |
DESCRIPCIÓN |
|---|---|
|
Seguridad |
Número de incidencias de seguridad detectadas y su calificación de seguridad. |
|
Fiabilidad |
Número de incidencias de fiabilidad detectadas y su calificación de fiabilidad. |
|
Mantenibilidad |
Número de incidencias de mantenibilidad detectadas y su calificación de mantenibilidad. |
|
Líneas de código |
Número total de líneas de código analizadas y clasificación del proyecto por tamaño. |
|
Cobertura |
Porcentaje del código cubierto por pruebas. |
|
Duplicaciones |
Porcentaje de código duplicado en el proyecto. |
|
Puntos críticos de seguridad |
Número de puntos críticos de seguridad identificados y su calificación. |
|
Incidencias aceptadas |
Número total de incidencias aceptadas en el proyecto. |
Las métricas se muestran en tarjetas visuales con valores numéricos e indicadores de color y, cuando corresponde, calificaciones de la A a la E, lo que facilita evaluar el estado general del código.
Análisis del código
La sección Análisis del código de SonarQube Connector for Jira ofrece una visión detallada de las incidencias de calidad y seguridad del código detectadas por SonarQube directamente en Jira.
Esta sección permite a los equipos de desarrollo y seguridad explorar las incidencias detectadas, identificar las reglas asociadas y priorizar su resolución según su impacto.
La información se organiza en distintas vistas para facilitar el análisis de incidencias de diferentes categorías de calidad y seguridad.
1. Vistas de análisis del código
La sección Análisis del código incluye cinco vistas:
|
VISTA |
DESCRIPCIÓN |
|---|---|
|
Desglose de incidencias |
Muestra las reglas de SonarQube asociadas a las incidencias detectadas, incluido su impacto, atributos, lenguaje de programación y número de apariciones. |
|
Desglose de puntos críticos de seguridad |
Permite consultar la información de los puntos críticos de seguridad detectados en el código analizado. |
|
Fiabilidad |
Se centra en las incidencias que afectan a la fiabilidad del código y pueden provocar comportamientos inesperados o fallos. |
|
Seguridad |
Se centra en las incidencias de seguridad que podrían introducir vulnerabilidades en la aplicación. |
|
Mantenibilidad |
Se centra en las incidencias que dificultan la comprensión, modificación o mantenimiento del código. |
Los usuarios pueden cambiar entre estas vistas para centrarse en aspectos concretos de la calidad y la seguridad del software.
2. Desglose de incidencias
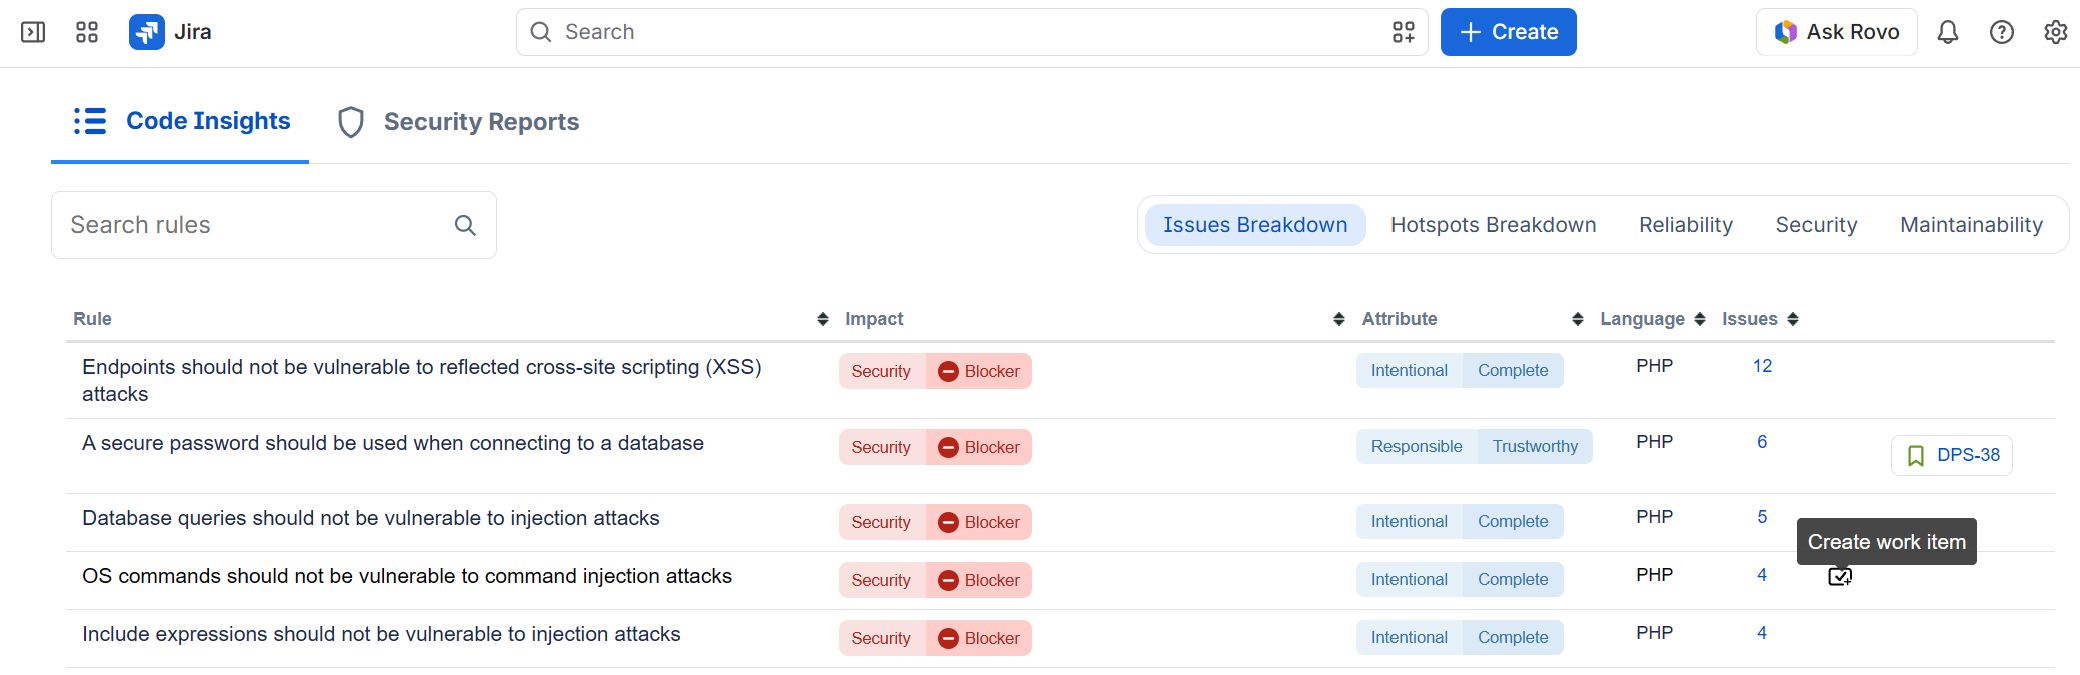
La vista Desglose de incidencias muestra una tabla detallada con las reglas de SonarQube asociadas a las incidencias detectadas en el proyecto.
Cada fila representa una regla de SonarQube y ofrece la siguiente información:
|
COLUMNA |
DESCRIPCIÓN |
|---|---|
|
Regla |
Nombre de la regla de SonarQube asociada a las incidencias detectadas. |
|
Impacto |
Característica de calidad del software afectada por la regla (seguridad, fiabilidad o mantenibilidad) y nivel de severidad, por ejemplo, bloqueante. |
|
Atributo |
Atributos de código limpio asociados a la regla, como intencional, completo, responsable o digno de confianza. |
|
Lenguaje |
Lenguaje de programación al que afecta la regla. |
|
Incidencias |
Número total de incidencias detectadas asociadas a la regla. |
Aquí también encontrarás dos columnas adicionales: una con el botón para crear una tarea y otra que muestra la tarea ya creada.
El campo Buscar reglas permite buscar reglas concretas, mientras que las columnas ordenables ayudan a organizar los resultados.
Informes de seguridad
La sección Informes de seguridad de SonarQube Connector for Jira muestra los resultados de seguridad organizados en las pestañas CWE Top 25, OWASP Top 10, OWASP ASVS e ISO 5055.
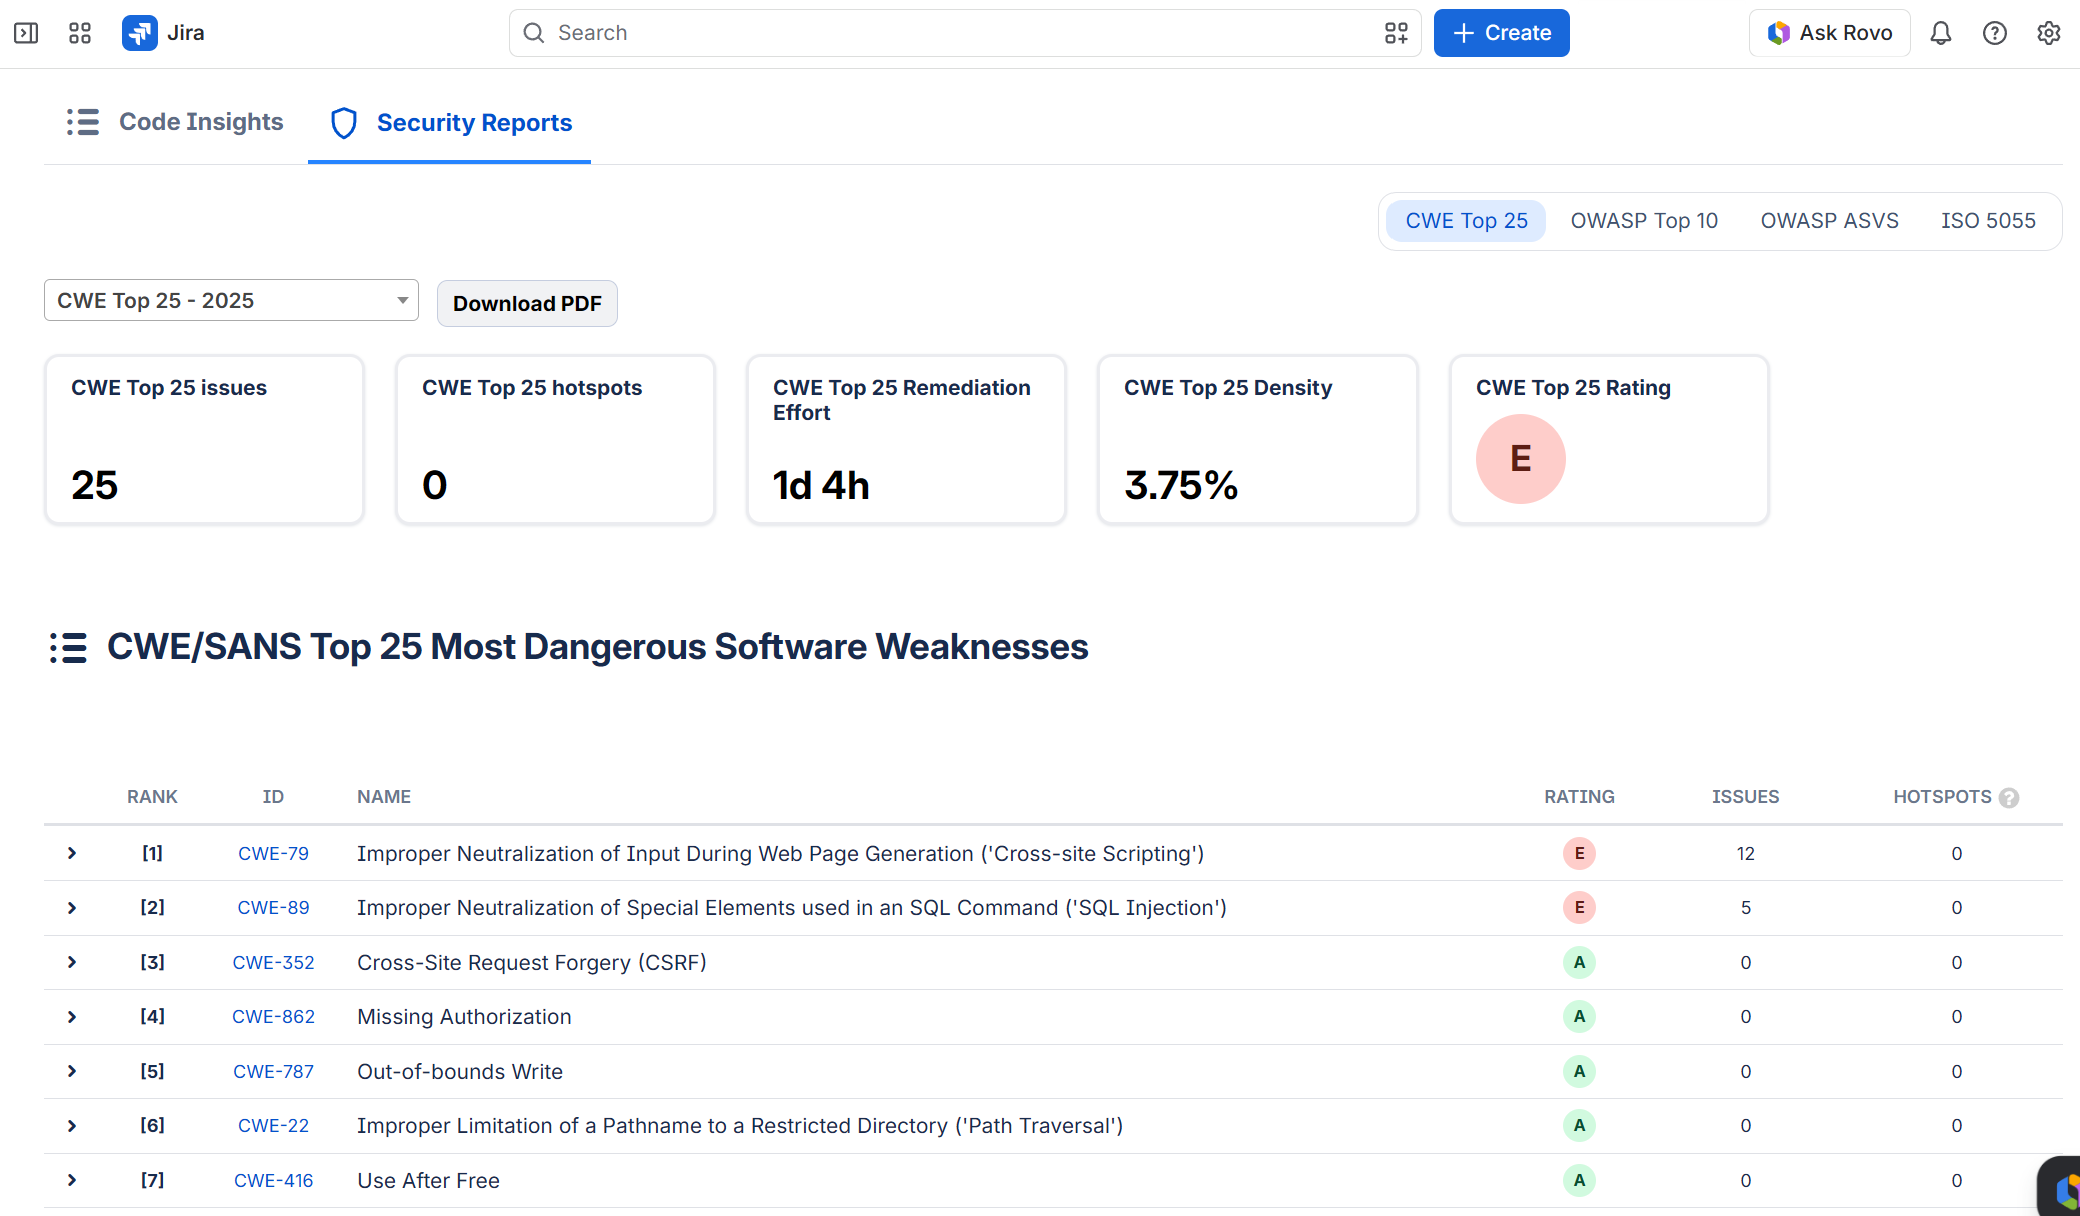
En la pestaña CWE Top 25 puedes seleccionar la edición de la clasificación en el desplegable y descargar el informe mediante el botón Descargar PDF.
La parte superior muestra cinco indicadores de resumen:
-
Incidencias de CWE Top 25: número de incidencias asociadas a esta clasificación.
-
Puntos críticos de CWE Top 25: número de puntos críticos de seguridad asociados.
-
Esfuerzo de resolución de CWE Top 25: esfuerzo estimado para resolver las incidencias.
-
Densidad de CWE Top 25: valor de densidad para esta clasificación.
-
Calificación de CWE Top 25: calificación de esta clasificación.
La tabla inferior enumera las debilidades de CWE Top 25 e indica su posición, identificador, nombre, calificación y número de incidencias y puntos críticos de seguridad asociados. Cada fila incluye un control para desplegarla.
Crear tareas de Jira
SonarQube Connector for Jira permite crear incidencias de Jira a partir de las incidencias de calidad y seguridad del código detectadas por SonarQube.
Antes de empezar, comprueba lo siguiente:
-
SonarQube Connector for Jira está instalado en tu instancia de Jira.
-
El conector está configurado para acceder a tus proyectos de SonarQube.
-
Se ha completado al menos un análisis de código en SonarQube y se han detectado incidencias.
Una vez realizadas estas comprobaciones, abre el proyecto de Jira vinculado a SonarQube y accede a la información que proporciona SonarQube Connector for Jira.
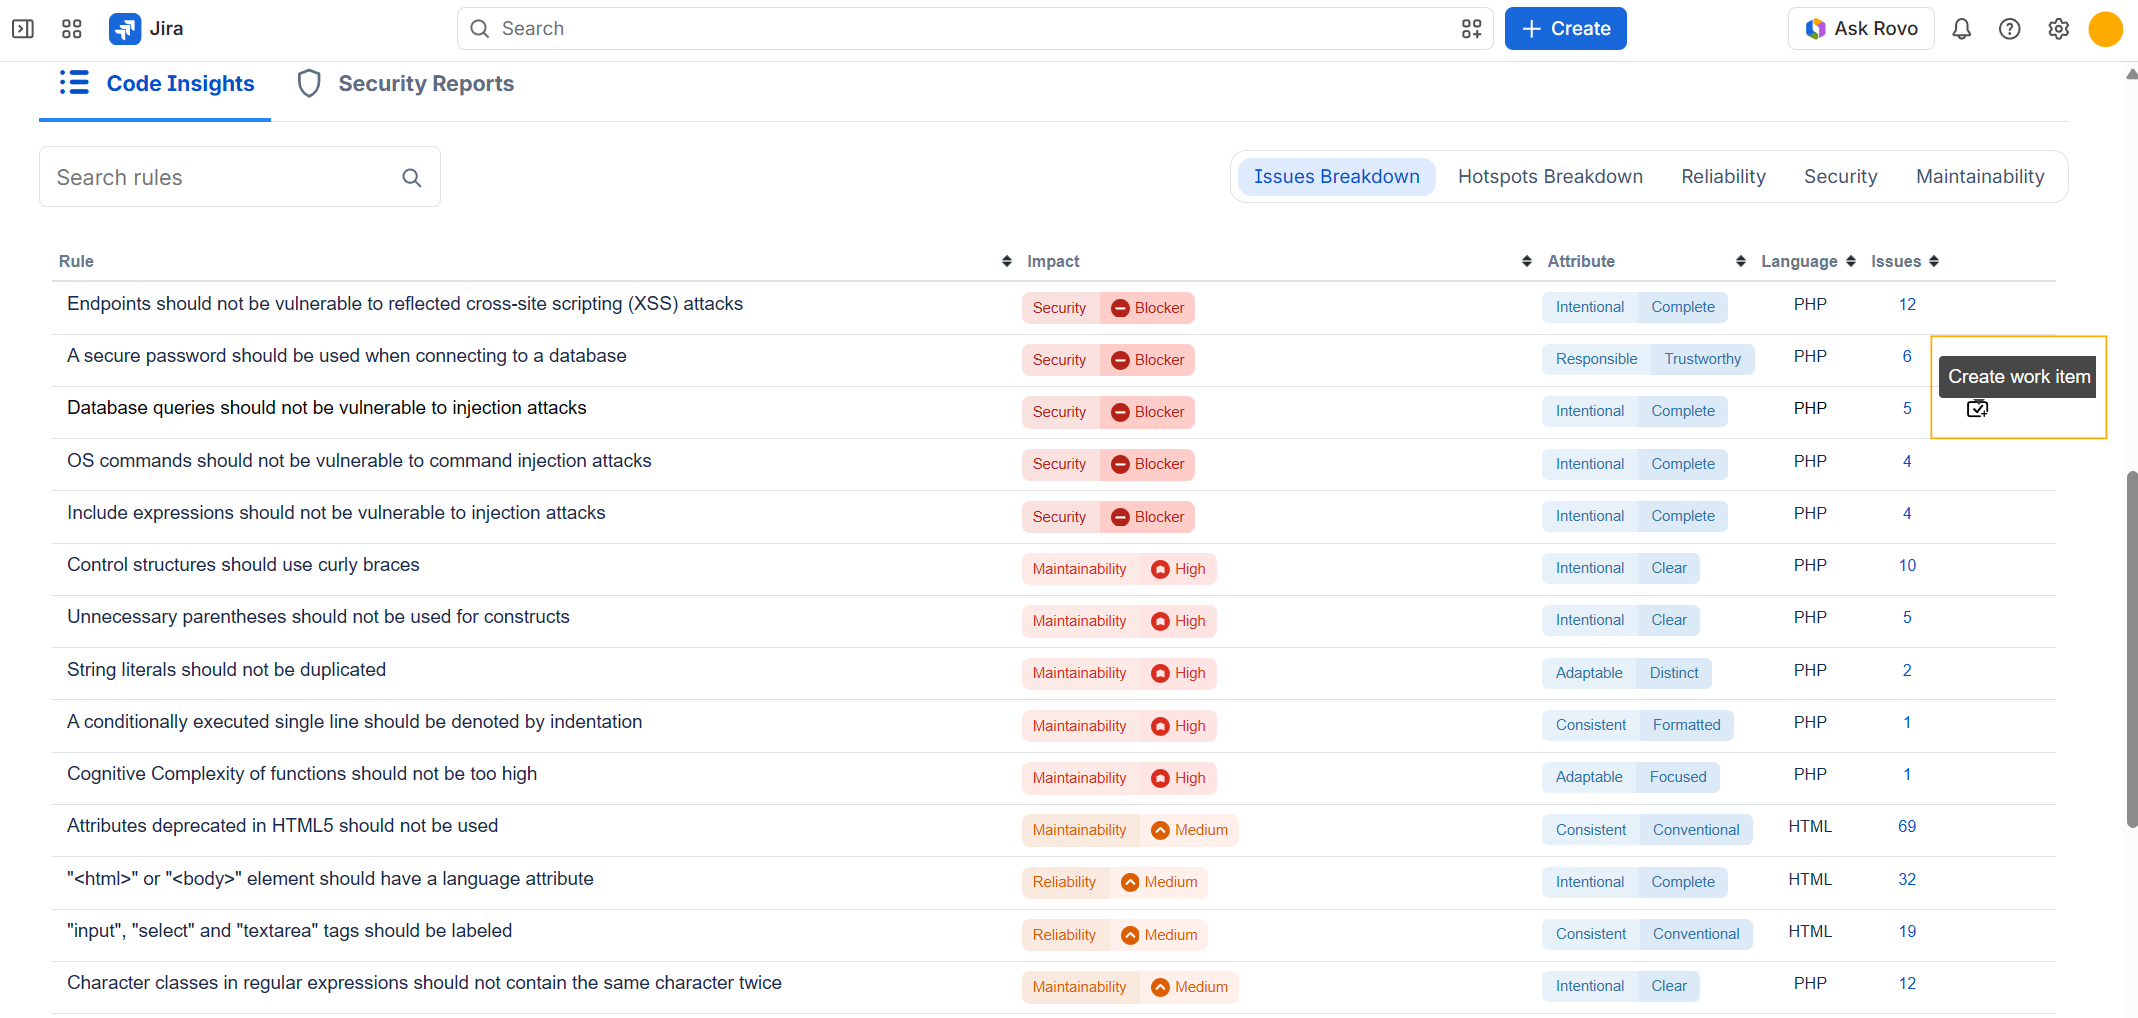
Cuando hayas localizado la regla de SonarQube, sigue estos pasos:
-
Busca el botón de creación de tareas en la fila de la regla de SonarQube.
-
Haz clic en el botón para crear la tarea de Jira. El conector utiliza la información de la regla de SonarQube para generarla.
Una vez creada la tarea, su clave aparecerá en la misma fila que la incidencia de SonarQube, junto al botón de creación de tareas.
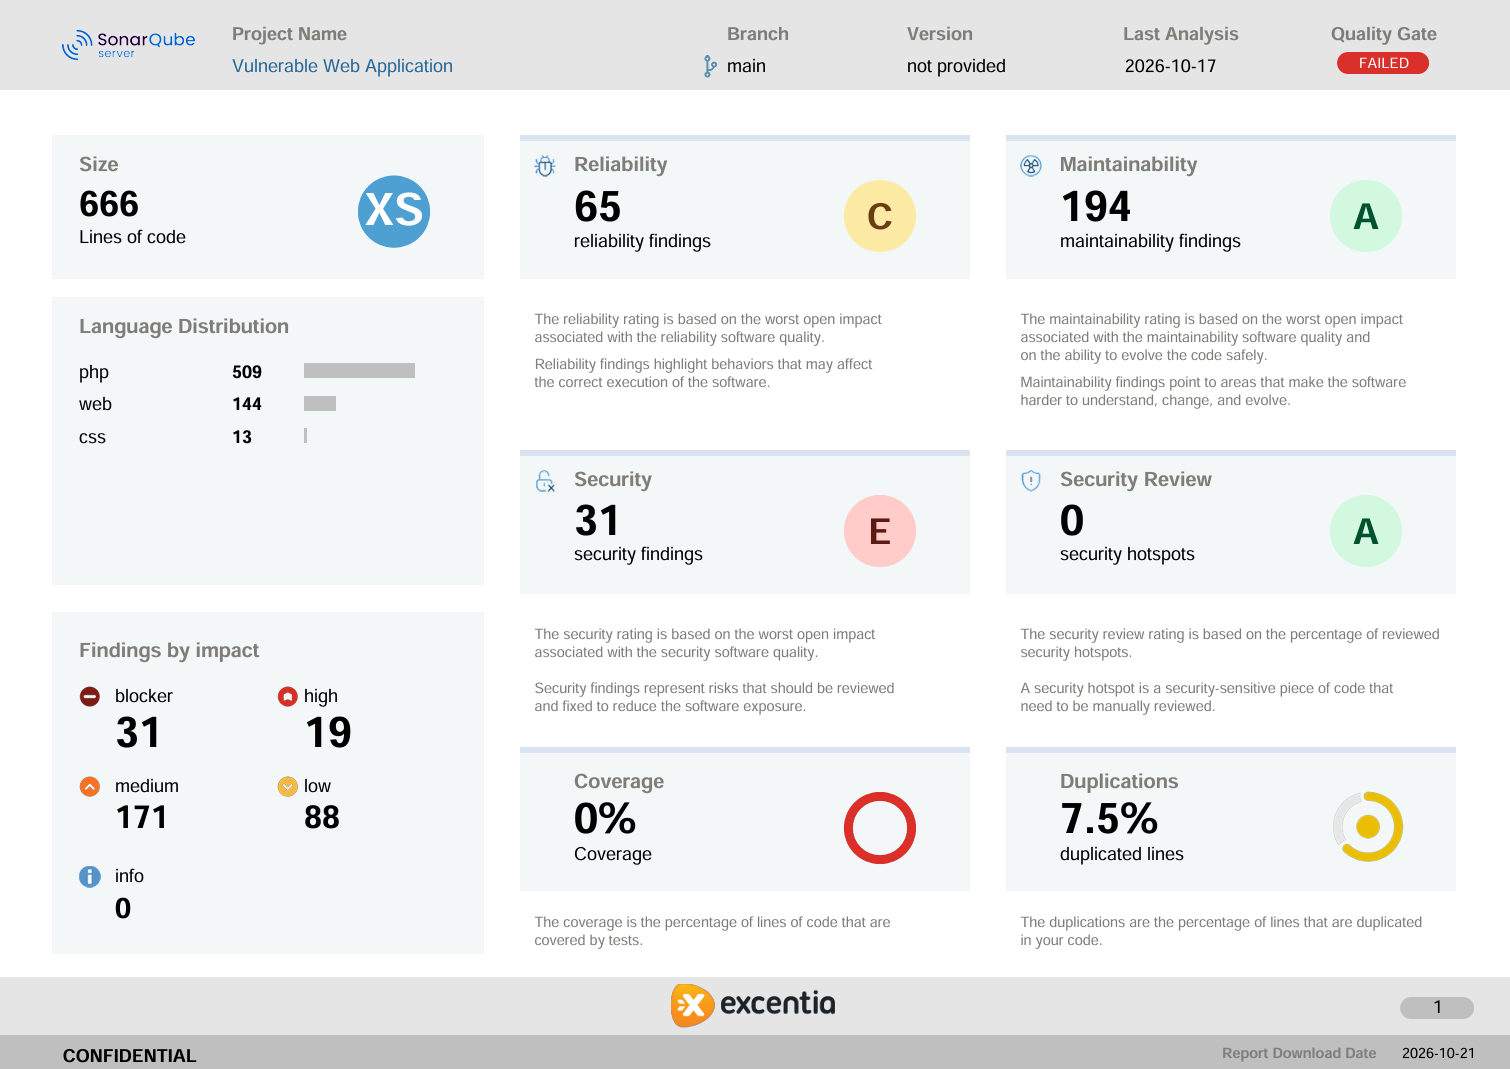
Resumen en PDF
SonarQube Connector for Jira permite descargar directamente desde Jira un informe PDF con los resultados del análisis de calidad y seguridad del código de tus proyectos de SonarQube.
El informe de evidencias de SonarQube ofrece a los equipos de desarrollo y seguridad una visión detallada del código, con métricas y tendencias que ayudan a identificar incidencias, tomar decisiones informadas y priorizar mejoras.
Cómo descargar el informe PDF
Para descargar el informe, sigue estos pasos:
-
Abre el proyecto de Jira vinculado a SonarQube.
-
Abre la sección SonarQube Connector for Jira.
-
Accede al panel Resumen, donde encontrarás la opción para descargar el informe.
-
Haz clic en la opción de descarga para obtener el informe PDF.
Una vez descargado, puedes compartir el informe con otros miembros del equipo, documentar el estado de la calidad y la seguridad del código y facilitar el seguimiento de las incidencias detectadas.
Esta funcionalidad reúne los resultados de SonarQube en un documento fácil de revisar y compartir, sin necesidad de acceder directamente a la plataforma de análisis.